



Internal Audit
AuditBoard ist jetzt Optro. Neuer Name, erweiterte Mission. Mehr von unserem CEO (auf Englisch)
March 26, 2026 • 39 min read
Scott Madenburg
Das Wichtigste auf einen Blick: Die Interne Revision richtet sich nach den Global Internal Audit Standards des Institut der Internen Revisionäre (IIA). Diese Standards sind am 9. Januar 2025 in Kraft getreten und verankern 15 Leitprinzipien als neues Fundament des Berufsstands. Für 2026 bleibt Cyber-Sicherheit das wichtigste Prüfungsthema, während die Governance von generativer KI sowie ISO/IEC 42001 als neue Prüfungsfelder hinzukommen. Revisoren sollten ihre Revisionscharta, Methodik und Risikoanalyse an das neue Framework anpassen.
Der Berufsstand der Internen Revision hat sich in den vergangenen Jahren erheblich verändert. Die neuen Global Internal Audit Standards des IIA haben die frühere IPPF-Struktur abgelöst, NIST CSF 2.0 hat die Prüfung von Cyber-Kontrollen neu ausgerichtet und 32 % der Leiter der Revision (LDA) verantworten inzwischen zusätzlich das Enterprise Risk Management. Dieser Leitfaden erläutert, was Interne Revision ist, wie der Revisionsprozess von Anfang bis Ende abläuft und an welchen Standards und Risikoschwerpunkten sich Praktiker heute orientieren sollten.
Die Interne Revision ist eine unabhängige und objektive Prüfungs- und Beratungsfunktion, die darauf ausgerichtet ist, Mehrwert zu schaffen und die Abläufe einer Organisation zu verbessern. Dies entspricht der maßgeblichen Definition des Institute of Internal Auditors (IIA). Im Kern ist eine Interne Revision eine unabhängige Überprüfung der internen Systeme, Prozesse und Verfahren eines Unternehmens, bei der die tatsächliche Praxis mit dokumentierten Prozessen, Standards und Geschäftsanforderungen verglichen wird.
Die Interne Revision untersucht und bewertet Unternehmensunterlagen, Workflows, Systeme und Finanzdokumente. Im Rahmen ihrer Tätigkeit identifizieren Revisionsteams Compliance-Risiken, führen Risikobewertungen durch, untersuchen Betrugsfälle und decken Fehler oder Unstimmigkeiten in der Finanzberichterstattung auf. Das oberste Ziel Die Revisionsteams besteht darin, als geschätzter Geschäftspartner für alle Bereiche des Unternehmens zu agieren.
Zu den häufigsten Prüfungsfeldern der Internen Revision gehören betriebliche Risiken, die Einhaltung von Umweltvorschriften, die Effizienz von Prozessen, die Wirksamkeit von Systemen, Betrugsmanagement, Arbeitsschutz und Arbeitssicherheit sowie die Einhaltung regulatorischer Anforderungen.
Die Global Internal Audit Standards des IIA wurden am 9. Januar 2024 veröffentlicht und sind am 9. Januar 2025 in Kraft getreten. Sie ersetzen die bisherige IPPF-Struktur durch 15 Leitprinzipien, die in fünf Bereiche gegliedert sind: Zweck der Internen Revision, Ethik und Professionalität, Leitung der Internen Revisionsfunktion, Verwaltung der Internen Revisionsfunktion sowie Erbringen von Internen Revisionsdienstleistungen. Leiter der Revision (LDA) müssen die Konformität mit den Standards im Rahmen externer Qualitätsbeurteilungen nachweisen und Revisionscharta, Methodik, Qualitätssicherungs- und Verbesserungsprogramm (QAIP) sowie Prüfungsdokumentation an die neuen Leitprinzipien anpassen.
Nach den neuen Standards trägt der LDA ausdrücklich die Verantwortung dafür, die Leistung der Internen Revisionsfunktion zu messen und dem Vorstand bzw. Aufsichtsorgan darüber zu berichten. Die Revisionscharta muss vom Aufsichtsorgan genehmigt und mindestens einmal jährlich überprüft werden. Zudem ist sie in der Regel das erste Dokument, das im Rahmen einer externen Qualitätsbeurteilung angefordert wird.
Interne Revisoren sind in den Bereichen Gesundheitswesen, Technologie, Bildung, Finanzdienstleistungen und öffentliche Verwaltung tätig. Alle Branchen profitieren von Auditteams, die Geschäftsprozesse analysieren, die Wirksamkeit von Risikomanagement und Kontrollen bewerten, aufkommende Risiken identifizieren und Potenziale zur Effizienzsteigerung aufzeigen.
Auf der Grundlage eines wirksamen risikobasierten Prüfungsansatzes und eines genehmigten Prüfungsplans sollte die Interne Revision als fester und kontinuierlicher Bestandteil der Unternehmenssteuerung verstanden werden. Unabhängig davon, ob eine umfassende Prüfung oder die Prüfung eines einzelnen Themengebiets durchgeführt wird, besteht das zentrale Ziel darin, eine unabhängige Beurteilung der Wirksamkeit des Risikomanagements, der Kontrollen und der Geschäftsprozesse bereitzustellen.
Interne und externe Prüfungen verfolgen beide das Ziel, einen bestimmten Bereich einer Organisation zu analysieren und zu bewerten. Sie unterscheiden sich jedoch hinsichtlich Auftrag, Zielgruppe und anzuwendender Standards.
Die Interne Revision, unabhängig davon, ob sie intern besetzt, gemeinsam mit externen Partnern betrieben oder vollständig ausgelagert wird, führt Prüfungen im Auftrag des Unternehmens durch, um Mehrwert zu schaffen und Geschäftsprozesse zu verbessern. Sie wird vom Leiter der Revision (LDA) geführt. Diese Rolle berichtet in der Regel administrativ an das Management, häufig an die Finanzleitung, und wahrt ihre Unabhängigkeit über eine funktionale Berichtslinie an den Prüfungsausschuss des Aufsichtsgremiums. Interne Revisoren orientieren sich an den Global Internal Audit Standards des IIA und verfügen häufig über Zertifizierungen wie Certified Internal Auditor (CIA) oder Certified Information Systems Auditor (CISA) der ISACA.
Bei einem externen Audit beauftragt das Unternehmen eine unabhängige Wirtschaftsprüfungsgesellschaft mit der Beurteilung der Finanzberichterstattung. Die Prüfer verfügen häufig über berufsständische Qualifikationen als Wirtschaftsprüfer oder vergleichbare nationale Abschlüsse. Die Ergebnisse der Internen Revision dienen vor allem dem Management zur Verbesserung von Prozessen und Kontrollen. Die Ergebnisse der externen Prüfung richten sich hingegen primär an Investoren, Aufsichtsbehörden und weitere externe Anspruchsgruppen.
In der Praxis werden interne Audits und Compliance-Prüfungen häufig gleichgesetzt. Umfang und Zielsetzung unterscheiden sich jedoch deutlich. Eine Compliance-Prüfung hat einen engeren Fokus. Sie prüft die Einhaltung einer bestimmten Vorschrift, Richtlinie oder Kontrolle, beispielsweise im Bereich Geldwäscheprävention (AML), Datenschutz (DSGVO) oder regulatorischer Compliance, und führt in der Regel zu einer Bewertung der Übereinstimmung mit einem definierten Regelwerk. Ein internes Audit ist eine umfassendere unabhängige Prüfungsleistung, die Risiken, Kontrollen, Governance und die Wirksamkeit betrieblicher Abläufe umfasst. Die Ergebnisse beinhalten risikoorientierte Feststellungen, Ursachenanalysen und Mitigationspläne des Managements zur Behebung identifizierter Schwachstellen. Beide Prüfungsformen können nebeneinander bestehen, jedoch unterliegt nur das interne Audit den Global Internal Audit Standards des IIA.
Während die meisten Prüfungen die Wirksamkeit von Risikomanagement und internen Kontrollen bewerten, führt die Interne Revision auch Prüfungen in den Bereichen Compliance, Umwelt, Sicherheit und Technologie, Performance, Finanzen, Betrieb sowie Sonderprojekte und Untersuchungen durch. Prüfungsleistungen umfassen mitunter auch die Gesundheit und Sicherheit der Mitarbeiter.
Compliance-Audits bewerten die Einhaltung geltender Gesetze und regulatorischer Anforderungen. Je nach Branche kann die Nichteinhaltung zu Bußgeldern, Rechtsstreitigkeiten oder erheblichen finanziellen Auswirkungen führen. Beispiele für relevante Vorschriften sind der U.S. Foreign Corrupt Practices Act und die europäische Datenschutz-Grundverordnung (DSGVO). Ein Compliance-Audit kann zudem Kontrollprozesse sowie das gesamte Kontrollumfeld bewerten.
Umwelt-Audits bewerten die Auswirkungen der Aktivitäten und Geschäftsprozesse eines Unternehmens auf die Umwelt sowie die Einhaltung umweltrechtlicher Vorschriften. Da sich immer mehr Aufsichtsgremien, Investoren und Verbraucher auf die ESG-Merkmale eines Unternehmens konzentrieren, hat dieses Prüfungsfeld für viele interne Revisionsabteilungen hohe Priorität. Da globale Standards zur Nachhaltigkeitsberichterstattung wie IFRS S1 neue Offenlegungspflichten vorsehen, wächst der Umfang von Umwelt-Audits derzeit stark.
Sicherheits- und Technologie-Audits bewerten IT-Systeme und die zugrunde liegende Infrastruktur, um die Genauigkeit und Sicherheit von Daten, Informationen und geistigem Eigentum zu beurteilen. Sie umfassen in der Regel Prüfungen allgemeiner IT-Kontrollen, die Überprüfung des Änderungsmanagements sowie die Bewertung von Backup- und Wiederherstellungsprozessen. Prüfungen zur Cyber-Sicherheit sollten sich am NIST Cybersecurity Framework 2.0 orientieren, das im Februar 2024 veröffentlicht wurde. Prüfungen von Informationssicherheits-Managementsystemen (ISMS) sollten sich auf die ISO/IEC 27001:2022 beziehen; die Übergangsfrist von der Version 2013 endete am 31. Oktober 2025.
Diese Audits bewerten, ob ein Unternehmen die vom Management festgelegten internen Ziele und Leistungskennzahlen (KPIs) erreicht. Werden Ziele verfehlt, können Performance-Audits die zugrunde liegenden Ursachen identifizieren, die zu Kostenüberschreitungen führen oder die Umsetzung geplanter Maßnahmen behindern.
Diese Audits bestätigen oder rekonstruieren interne Finanzberichte im Hinblick auf das Gesamtunternehmen, Budgets, Vermögenswerte oder spezielle Projekte. Zudem kann die Genauigkeit von Rechnungsstellungen, Ausgaben oder Kostenerstattungen geprüft werden.
Diese Prüfungen bewerten die Kontrollmechanismen eines Unternehmens sowie deren Wirksamkeit, Effizienz und Zuverlässigkeit.
Sonderprojekte und Untersuchungen sind Audits mit besonderem Prüfungszweck, die auf Anfrage des Managements durchgeführt werden. Häufig befassen sie sich mit Betrugsfällen sowie forensischen Untersuchungen.
Der Lebenszyklus eines internen Audits, häufig auch als „Vorbereiten, Durchführen, Berichten und Nachverfolgen“ beschrieben, umfasst fünf Phasen: (1) Planung und Risikobewertung, (2) Festlegung des Prüfungsumfangs und Ankündigung der Prüfung, (3) Feldarbeit und Testverfahren, (4) Berichterstattung über Feststellungen sowie (5) Nachfassen und Nachverfolgung von Korrekturmaßnahmen. Jede Phase wird durch die Revisionscharta geregelt und an den Global Internal Audit Standards des IIA ausgerichtet.
Interne Revisoren orientieren sich an der Revisionscharta, die Zweck, Befugnisse, Verantwortlichkeiten und die organisatorische Einbindung der Internen Revision festlegt. Die Charta muss die Berichtswege (funktional an den Prüfungsausschuss, administrativ an das Management), Anforderungen an die Unabhängigkeit, Zugang zu Unterlagen und Mitarbeitern sowie die Verpflichtung zur Einhaltung der IIA-Standards beschreiben.
Die Interne Revision führt eine Risikobewertung durch, um Bereiche mit erhöhtem Risiko zu identifizieren und zu priorisieren. Der Fokus liegt dabei auf den wichtigsten prüfbaren Aktivitäten. Die Risikobewertung bildet die Grundlage für den Prüfungsplan, der die vorgesehenen Audits definiert. Sobald eine Prüfung gestartet wird, legt das Auditteam den Prüfungsumfang fest und führt die Feldarbeit durch. Dabei wird ein Verständnis der bestehenden Prozesse und Risiken gewonnen. Nach Abschluss der Feldarbeit erstellt das Team einen formellen Prüfungsbericht, der dem Linienmanagement, der Unternehmensleitung und dem Prüfungsausschuss vorgelegt wird. Abschließend werden die Empfehlungen und Aktionspläne des Managements im Rahmen des Nachverfolgungsprozesses nachverfolgt, um die Umsetzung der vereinbarten Abhilfemaßnahmen zu bestätigen.
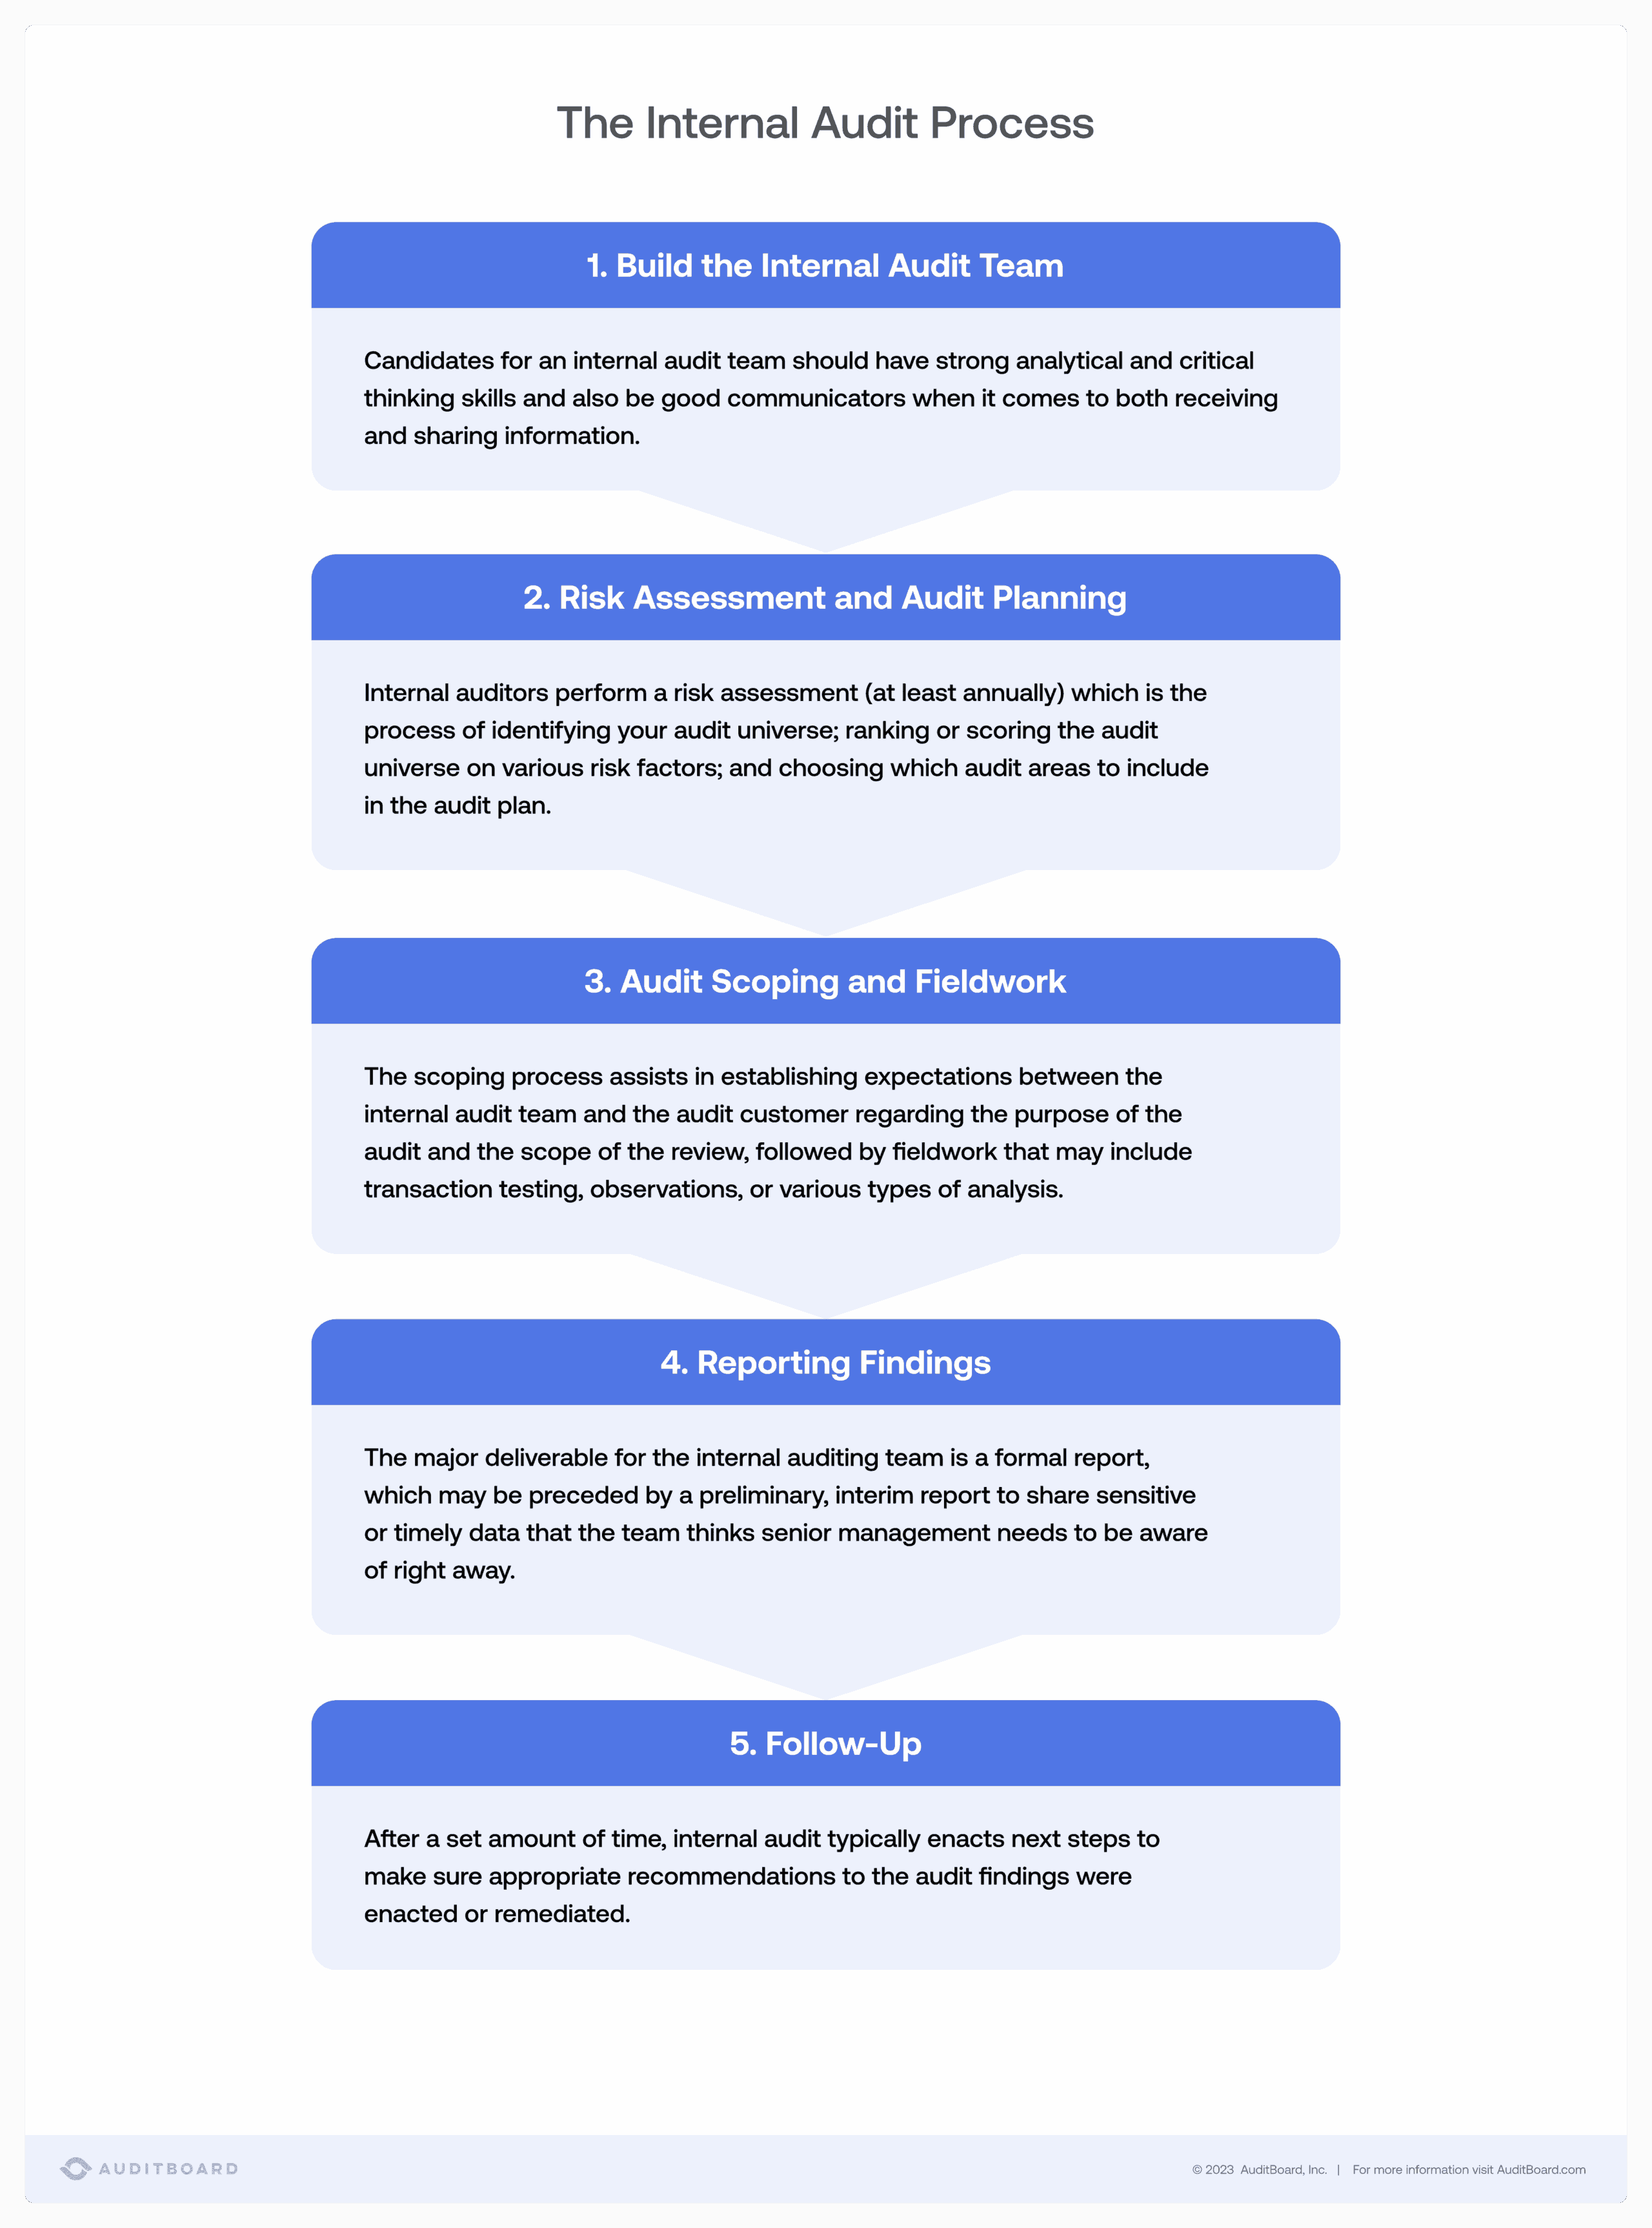
Der Aufbau eines erfolgreichen Teams der Internen Revision beginnt mit der Auswahl geeigneter Mitarbeiter. Kandidaten sollten über ausgeprägte analytische Fähigkeiten und kritisches Denkvermögen verfügen sowie Informationen klar aufnehmen und vermitteln können. Revisoren sollten fair, objektiv und diskret sein, ethisch handeln und gut mit anderen zusammenarbeiten. Ein hohes Maß an Detailgenauigkeit ist ebenfalls wichtig, da Prüfer einen großen Teil ihrer Arbeit mit der Analyse komplexer Daten verbringen und dabei Sachverhalte erkennen müssen, die anderen möglicherweise entgehen. Die Interne Revision eignet sich zudem besonders für Personen mit hoher Eigenmotivation, da Prüfer die Feldarbeit häufig eigenständig durchführen, auch wenn sie Teil eines Projektteams sind.
Eine typische Revisionsfunktion umfasst den Leiter der Revision (LDA), der für die Revisionscharta, den Prüfungsplan und die funktionale Berichterstattung an den Prüfungsausschuss verantwortlich ist. Unterstützt wird diese Rolle durch Prüfungsleiter und Führungskräfte, die die Prüfungsdurchführung überwachen und für die Qualität der Prüfungsberichte verantwortlich sind. Leitende Prüfer übernehmen in der Regel die Festlegung des Prüfungsumfangs, die Leitung der Feldarbeit sowie die Entwicklung von Feststellungen. Interne Revisoren sind vor allem für Prüfungen und Tests, die Sammlung von Nachweisen sowie die Erstellung von Prüfungsunterlagen zuständig. Spezialisten für IT-Audits, Datenanalysen und SOX-Prüfungen können entweder innerhalb der Internen Revision oder in enger Zusammenarbeit mit dieser Funktion tätig sein.
Interne Revisoren führen mindestens einmal jährlich eine Risikobewertung durch. Führende Revisionsteams aktualisieren diese heute jedoch vierteljährlich oder fortlaufend, insbesondere in Risikobereichen wie Cyber-Sicherheit, Drittparteien-Risiken und geopolitischen Risiken, die sich schneller verändern als im Rahmen eines jährlichen Planungszyklus berücksichtigt werden kann. Die Risikobewertung dient dazu, das Audit Universe zu identifizieren, anhand verschiedener Risikofaktoren zu bewerten und die Bereiche auszuwählen, die in den Prüfungsplan aufgenommen werden.. Der Prüfungsplan definiert Anforderungen, Ziele, Zeitplan und Rollen. Jede Prüfung beginnt mit einem Kick-off-Meeting, gefolgt von mehreren Kommunikations- und Abstimmungspunkten während des gesamten Prüfungsprozesses.
Auslösende Ereignisse wie Fusionen und Übernahmen (M&A), neue regulatorische Anforderungen, schwerwiegende Vorfälle oder Änderungen am ERP-System sollten automatisch eine Überarbeitung des Prüfungsplans während des Jahres auslösen. Die Begründung hierfür sollte in den Unterlagen für den Prüfungsausschuss dokumentiert werden.
Die Festlegung des Prüfungsumfangs dient dazu, die Erwartungen zwischen dem internen Auditteam und der geprüften Organisation hinsichtlich Zielsetzung und Umfang der Prüfung abzustimmen. Prüfer beginnen häufig mit indirekten Bewertungsmethoden, beispielsweise der Durchsicht von Handbüchern, Richtlinien und vorhandener Dokumentation. Die Feldarbeit kann zudem Transaktionstests, Beobachtungen und Analysen umfassen, die teilweise gezielt und teilweise stichprobenartig erfolgen, um Kontrollen und Systeme zu prüfen.
Ein zentrales Ziel der Feldarbeit ist die Erfassung von Prüfungsnachweisen aus vier Kategorien: dokumentarische Nachweise (Richtlinien, Verträge, Rechnungen, Genehmigungen); System- und Datennachweise (Datenbankauszüge, Protokolldateien, ERP-Transaktionsdatenbestände); Beobachtungsnachweise (Walkthroughs, Demonstrationen von Prozessabläufen); aussagebasierte Nachweise (Interviewnotizen, Managementerklärungen). Prüfungsnachweise müssen ausreichend, verlässlich, relevant und zweckdienlich sein. Diese Anforderungen sind in den Vorgaben des IIA zur Prüfungsdokumentation festgelegt.
Während einer Prüfung können neue Informationen dazu führen, dass der ursprünglich festgelegte Umfang angepasst werden muss. Prüfer sollten dabei sowohl auf die bereitgestellten Informationen als auch auf mögliche Informationslücken achten und diesen Hinweisen nachgehen. Nach Abstimmung mit der geprüften Organisation teilt das interne Auditteam seine Feststellungen und Empfehlungen mit und arbeitet gemeinsam an der Definition geeigneter Abhilfemaßnahmen. Diese Feststellungen werden anschließend im Prüfungsbericht dokumentiert.
Das wichtigste Ergebnis einer Prüfung ist ein formeller Prüfungsbericht, dem mitunter ein Vorabbericht oder Zwischenbericht vorausgeht. Ein Zwischenbericht kann sensible oder zeitkritische Informationen enthalten, die der Unternehmensleitung umgehend zur Verfügung gestellt werden müssen. Einige Auditteams teilen vor der Finalisierung zudem einen Entwurf des Abschlussberichts mit dem Führungsteam, um zusätzliches Feedback einzuholen. Der Abschlussbericht fasst die angewandten Verfahren und Methoden zusammen, beschreibt die Feststellungen und enthält Empfehlungen für Verbesserungen. In der Regel umfasst er zudem die nächsten Schritte, empfohlene Änderungen und Prozesse zur Nachverfolgung. Der Bericht kann in dieser Form oder in einer gekürzten Fassung dem Prüfungsausschuss vorgelegt werden..
Nach einem festgelegten Zeitraum führt die Interne Revision eine Nachverfolgung durch, um zu bestätigen, dass die empfohlenen Maßnahmen umgesetzt und die festgestellten Mängel behoben wurden. Das Nachverfolgen der Umsetzungsquote des Maßnahmenkatalogs sowie des Anteils der fristgerecht behobenen Feststellungen mit hohem Risiko ist gemäß den IIA-Standards 2025 Bestandteil der Berichterstattungspflichten des LDA.
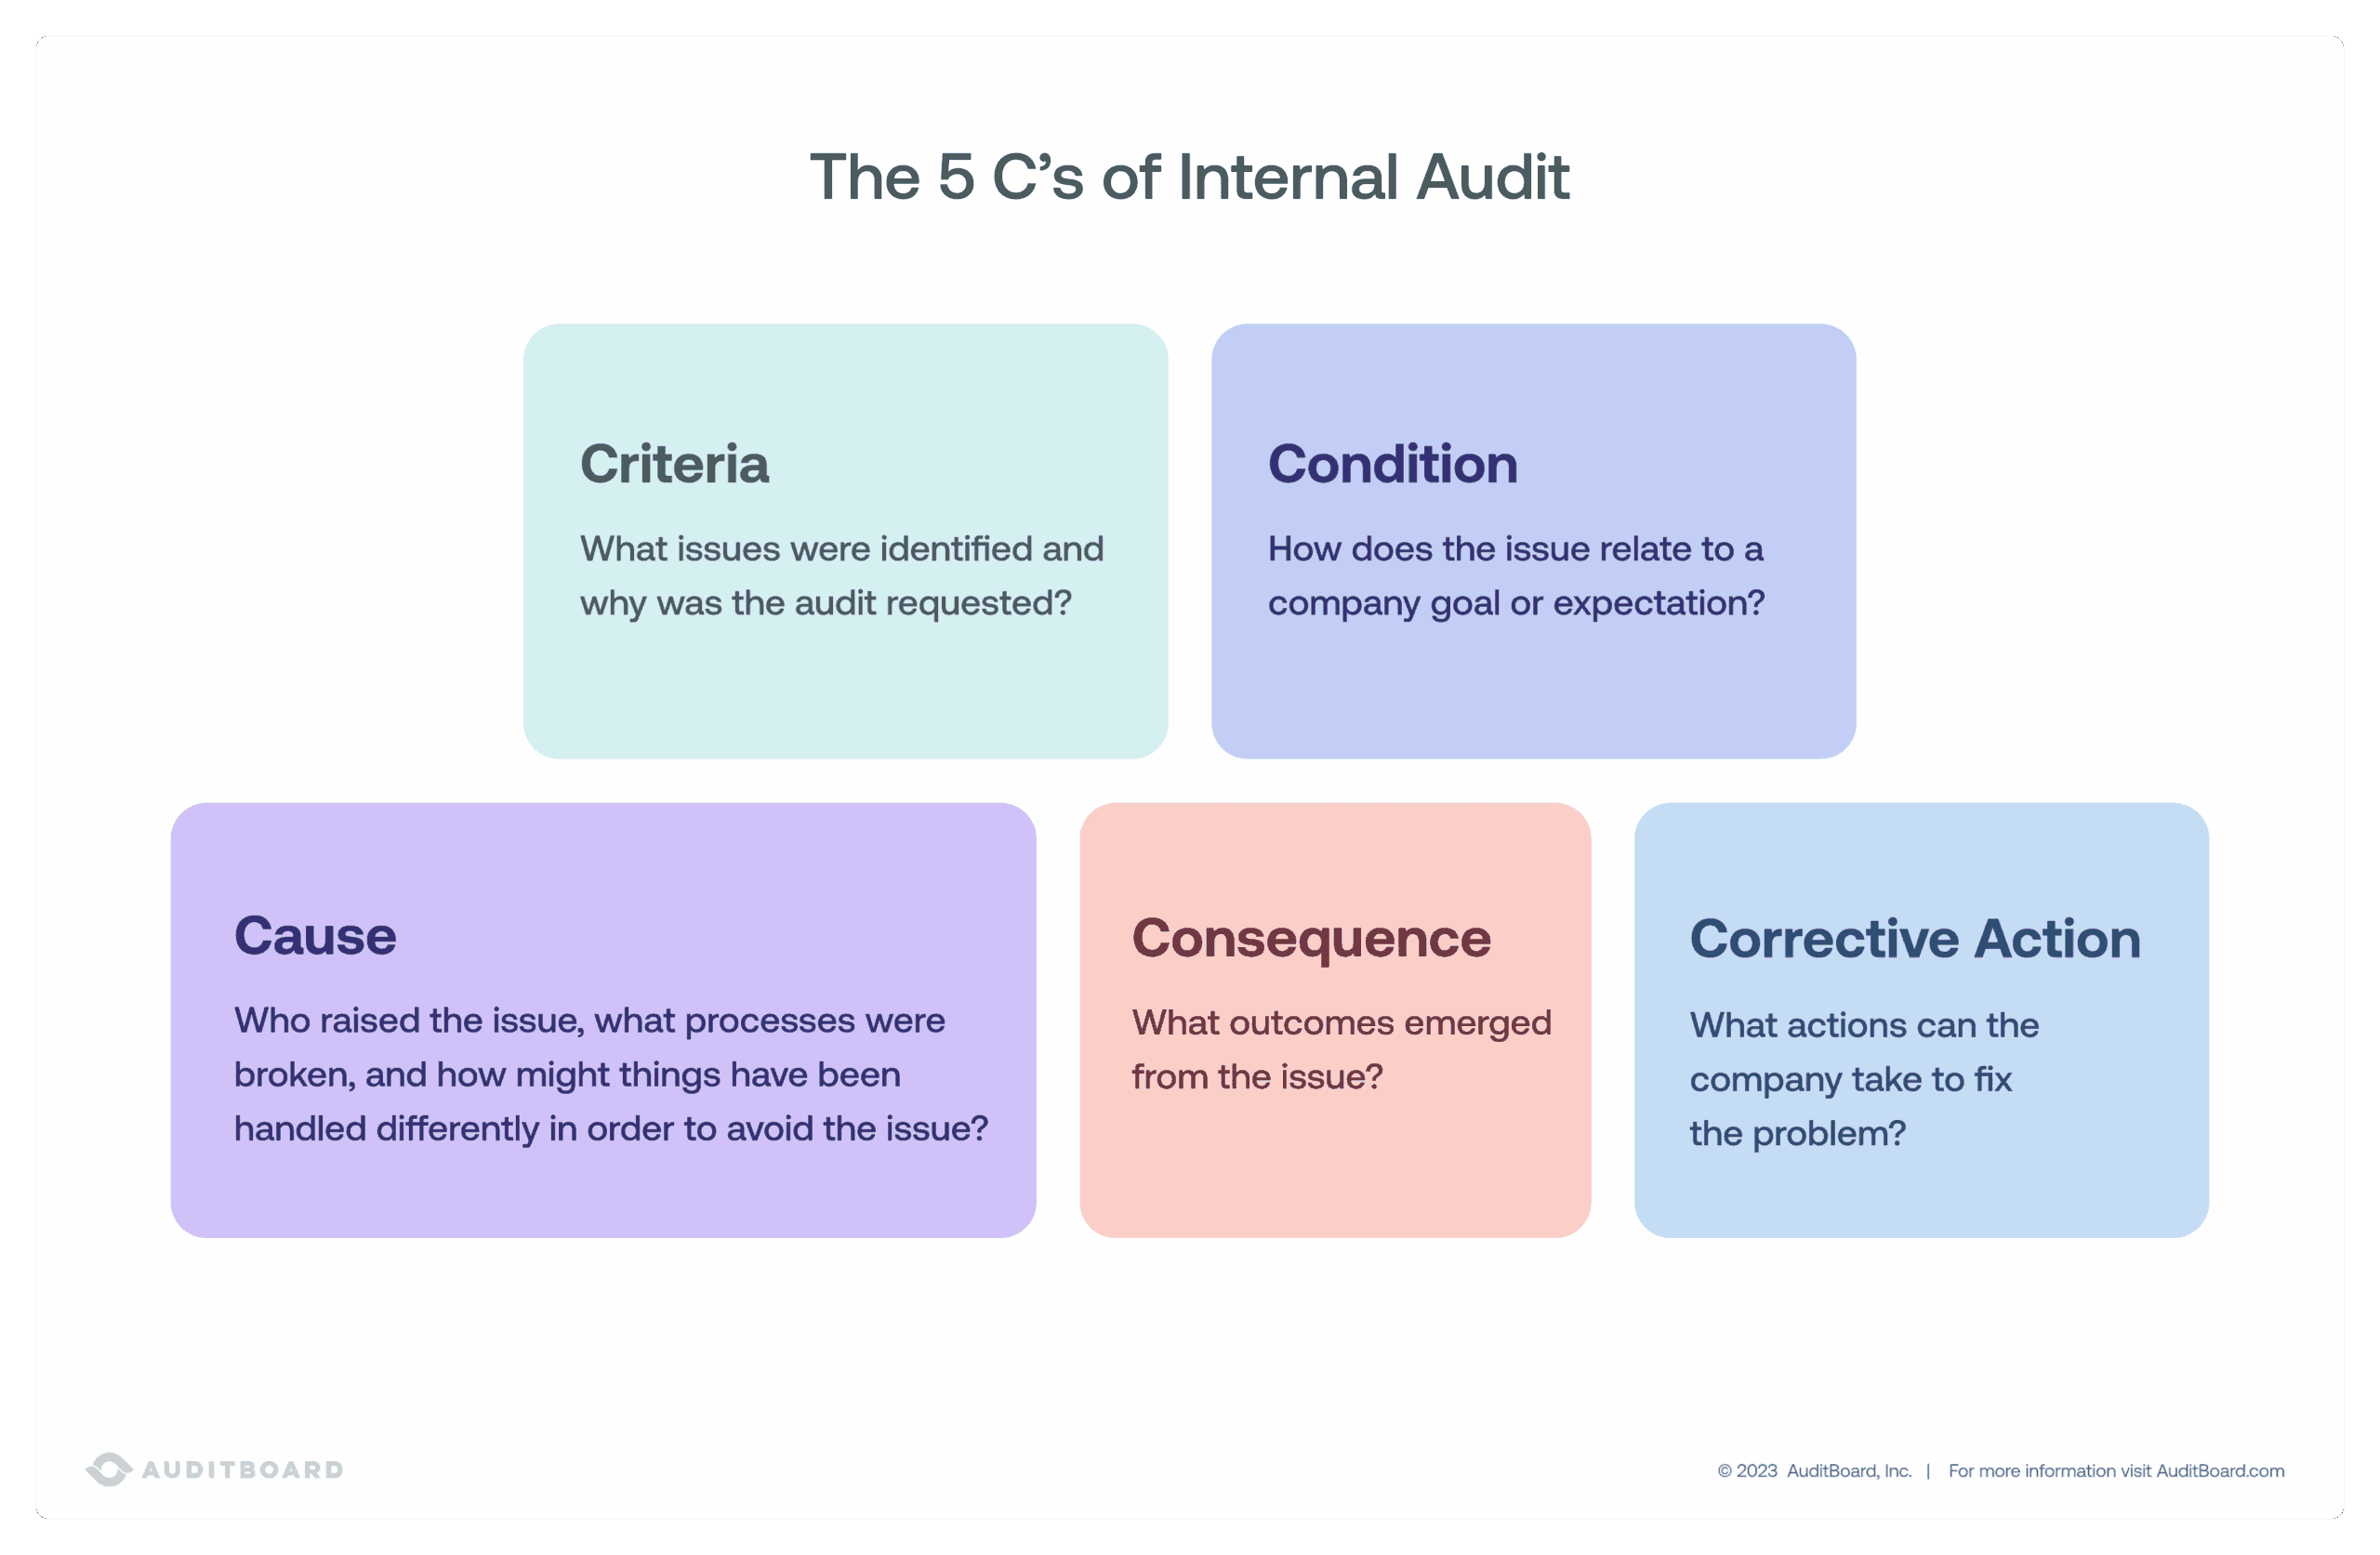
Prüfungsberichte orientieren sich häufig an den sogenannten „fünf C“. Eine fundierte Feststellung sollte jedes dieser Elemente abdecken. Die fünf C sind: Kriterien (Criteria), Zustand bzw. Sachverhalt (Condition), Ursache (Cause), Auswirkungen (Consequence) und Korrekturmaßnahmen (Corrective Action).
Im Verlauf des internen Auditprozesses treten häufig dieselben Muster und Schwachstellen auf. Zu den häufigsten Feststellungen gehören:
Aufgaben und Prozessabläufe sollten durch angemessene Kontroll- und Überwachungsmechanismen abgesichert sein. So sollte beispielsweise die Person, die für den Zahlungseingang verantwortlich ist, nicht gleichzeitig die Einzahlung veranlassen und die Abstimmung von Buchhaltung und Belegen durchführen.
Geschäftsvorgänge in den Fachbereichen sowie die damit verbundenen internen Kontrollen sollten klar dokumentiert sowie regelmäßig überprüft und aktualisiert werden. Schriftlich festgelegte Richtlinien und Verfahren dienen als Referenz und können bei Bedarf angepasst werden.
Nachweise sollten erfasst und aufbewahrt werden, um unabhängige Genehmigungen, Abstimmungen und finanzielle Berichte der Fachbereiche zu dokumentieren. Zudem sollten die für Genehmigungen verantwortlichen Personen eindeutig benannt sein und die Zugriffsrechte sollten den jeweiligen Rollen und Verantwortlichkeiten entsprechen.
Geschäftsvorgänge sollten durch eine angemessene Dokumentation belegt sein. Bei Beschaffungsvorgängen umfasst dies beispielsweise Nachweise zur Bedarfsanforderung, zu Ausschreibungen und eingeholten Angeboten, Bestellungen, Rechnungen sowie erforderlichen Genehmigungen.
Die Cyber-Sicherheit bleibt auch 2026 die wichtigste Risikopriorität für die Interne Revision, gefolgt von geopolitischen Unsicherheiten (laut dem Bericht „Risk in Focus 2026“ des IAA). Zu den am schnellsten wachsenden Risikokategorien zählen der Klimawandel sowie die digitale Disruption, einschließlich künstlicher Intelligenz (KI). Prüfungspläne sollten zudem berücksichtigen, dass inzwischen 32 % der LDA für das Enterprise Risk Management (ERM) verantwortlich sind. Dadurch wächst der Bedarf, das Audit Universe eng mit dem ERM-Risikoregister abzustimmen.
Insbesondere GenAI sollte aus zwei Perspektiven betrachtet werden: als prüfbarer Risikobereich (beispielsweise im Hinblick auf Modellrisiken, Datenabfluss, Bias, externe KI-Lösungen von Drittparteien und Schatten-KI) und als Produktivitätsinstrument innerhalb der Revisionsfunktion (etwa für die Erstellung von Prüfungsunterlagen, Kontrolltests oder die Erkennung von Anomalien). Die KI-Governance eines Unternehmens sollte anhand der Norm ISO/IEC 42001:2023, dem internationalen Standard für KI-Managementsysteme, bewertet werden. Darüber hinaus sollten Kontrollen mit menschlicher Aufsicht („Human-in-the-Loop“) dokumentiert werden, bevor GenAI für die Bewertung von Prüfungsnachweisen oder die Erstellung von Prüfungsberichten eingesetzt wird.
Interne Revisoren sind darauf spezialisiert, Risiken für die Organisation zu identifizieren. Doch auch die Interne Revision selbst ist mit verschiedenen Risiken und Herausforderungen konfrontiert. Zu den häufigsten Risikofaktoren zählen Fachkräftemangel, Remote-Arbeit, interne Beziehungsdynamiken, sich wandelnde Kompetenzanforderungen sowie technologische Defizite.
Die Gewinnung und Bindung qualifizierter Mitarbeiter für die Interne Revision ist für viele Unternehmen zu einer dauerhaften Kapazitätsherausforderung geworden. Zwar wurden in einigen Fällen die Einstellungsbudgets erhöht, offene Stellen lassen sich jedoch weiterhin nur schwer besetzen. Unternehmen müssen Fachkräfte gewinnen, indem sie den Anforderungen der heutigen Arbeitswelt flexibler begegnen. Starre Vorgaben zu Präsenzzeiten und festen Büroarbeitszeiten gelten zunehmend als überholt und können die Rekrutierung erschweren. Stattdessen sollten individuelle Entwicklungsmöglichkeiten, kontinuierliches Lernen sowie eine ausgewogene Work-Life-Balance stärker in den Mittelpunkt gestellt werden.
Die moderne dezentralisierte Arbeitswelt macht die Interne Revision komplexer denn je. Feldarbeit, die einst mit wenigen Vor-Ort-Terminen auskam, kann heute eine standortübergreifende Präsenz oder vollständig virtuelle Gespräche per Video erfordern. Gleichzeitig bietet dieser Wandel auch Vorteile: Revisionsteams, die mit der digitalen Informationsbeschaffung vertraut sind, können Videokonferenzen und elektronische Dokumentation nutzen, um die Datenerfassung zu vereinfachen und den Zeit- sowie Kostenaufwand für Audits zu reduzieren.
Verteilte Belegschaften haben zudem neue Hürden in der Zusammenarbeit zwischen Teams geschaffen. Da informelle Begegnungen im Büro seltener geworden sind, fehlen häufig vertrauensvolle Beziehungen, auf die in Prüfungsgesprächen oder Untersuchungen zurückgegriffen werden kann. Weniger direkte Berührungspunkte zwischen der Internen Revision und den relevanten Stakeholdern erfordern daher bewusste Anstrengungen, um Beziehungen aufzubauen und aufrechtzuerhalten.
Kritisches Denken gehört nach wie vor zu den Kernkompetenzen der Internen Revision, aber darüber hinaus wächst der Bedarf an zusätzlichen Fach- und Technologiekompetenzen. Gefragt sind heute unter anderem Fachkenntnisse in den Bereichen Risikobewertung, Cyber-Sicherheit, Data Mining und Datenanalyse. Darüber hinaus müssen Revisionsteams neue Cyber-Bedrohungen und technologische Entwicklungen kontinuierlich verfolgen, darunter GenAI-Anwendungen und KI-Governance-Frameworks wie ISO/IEC 42001.
Um ihre Aufgaben wirkungsvoll zu erfüllen, benötigen Teams die passenden Technologien. Technologien zur Automatisierung von Prüfprozessen bündeln das Auditmanagement in einer zentralen Plattform, verbessern die Zusammenarbeit zwischen Teams und steigern die Effizienz der Revisionsfunktion. Dazu gehört auch, Integrationen auf dem aktuellen Stand zu halten und Mitarbeiter gezielt im Umgang mit neuen Tools und Technologien zu schulen.
Co-Sourcing bietet sich an, wenn der Internen Revisionsfunktion spezialisierte Kompetenzen fehlen, etwa in den Bereichen IT-Prüfung, Datenanalyse, SOX-Compliance, Cyber-Sicherheit, ESG-Prüfung oder KI-Governance. Auch bei temporären Kapazitätsengpässen kann die gezielte Einbindung externer Experten sinnvoll sein. Ein vollständiges Outsourcing der Internen Revision ist häufiger bei Organisationen mit einem Jahresumsatz von weniger als 500 Mio. US-Dollar anzutreffen oder wenn der Aufbau einer eigenen Revisionsfunktion wirtschaftlich nicht gerechtfertigt ist. Bei der Entscheidung sollten mehrere Faktoren berücksichtigt werden: Kosten, Anforderungen an Unabhängigkeit und Objektivität (der Sarbanes-Oxley Act schränkt die gleichzeitige Tätigkeit des externen Abschlussprüfers als Interner Revisor für SEC-registrierte Unternehmen ein), Erhalt von Unternehmens- und Prozesswissen sowie die Fähigkeit des LDA, ausgelagerte Tätigkeiten gemäß den IIA-Standards zu steuern und zu überwachen. Viele führende Revisionsfunktionen verfolgen heute einen hybriden Ansatz: Ein schlankes internes Kernteam wird bei technisch anspruchsvollen Prüfungen und Spezialthemen durch Co-Sourcing-Partner ergänzt.
Die Bedeutung eines leistungsfähigen Revisionsteams und belastbarer Prüfungsprozesse kann kaum überschätzt werden. Revisionsteams sollten Risiken durch konsequente Prüfungen aktiv steuern und die Ergebnisse dem Management sowie dem Prüfungsausschuss klar, nachvollziehbar und zeitnah zur Verfügung stellen. Optro kann Ihre Interne Revision dabei unterstützen, unabhängig davon, ob Ihr Team die Revisionsfunktion gerade aufbaut oder bestehende Prozesse weiterentwickelt. Starten Sie noch heute mit der Software für das Management der Internen Revision von Optro!
Die fünf Phasen umfassen: (1) Planung und Risikobewertung, (2) Festlegung des Prüfungsumfangs und Ankündigung der Prüfung, (3) Feldarbeit und Testverfahren, (4) Berichterstattung über Feststellungen sowie (5) Nachfassen und Nachverfolgung von Korrekturmaßnahmen. Die American Society for Quality (ASQ) beschreibt den Audit-Lebenszyklus mit den vier Phasen „Vorbereitung, Durchführung, Berichterstattung und Abschluss“. Jede Phase wird durch die Revisionscharta geregelt und an den Global Internal Audit Standards des IIA ausgerichtet.
Eine Compliance-Prüfung ist enger gefasst. Sie prüft die Einhaltung einer bestimmten Vorschrift, Richtlinie oder Kontrolle, beispielsweise im Bereich Geldwäscheprävention (AML), Datenschutz (DSGVO) oder regulatorischer Compliance. Ein internes Audit hingegen ist eine umfassendere, unabhängige Assurance-Tätigkeit zur Bewertung von Risiken, internen Kontrollen, Governance-Strukturen und der operativen Wirksamkeit einer Organisation. Compliance-Prüfungen führen in der Regel zu einer Feststellung, ob definierte Anforderungen eingehalten werden oder nicht. Interne Audits hingegen liefern risikobewertete Feststellungen, Ursachenanalysen sowie Mitigationspläne des Managements zur Behebung identifizierter Schwachstellen. Nur interne Audits unterliegen den Global Internal Audit Standards des IIA.
Die neuen Global Internal Audit Standards, veröffentlicht am 9. Januar 2024 und verbindlich ab 9. Januar 2025, ersetzen die bisherige IPPF-Struktur durch 15 Leitprinzipien, die in fünf Bereiche gegliedert sind: Zweck, Ethik, Governance, Management der Revisionsfunktion sowie Durchführung von Prüfungen. Für die tägliche Revisionspraxis bedeutet dies, dass Revisionsabteilungen ihre Revisionscharta, Prüfungsmethodik, Qualitätssicherungs- und Verbesserungsprogramme (QAIP) sowie Prüfungsdokumentationen und Arbeitspapiere an die neuen Prinzipien anpassen und eindeutig darauf ausrichten müssen. Darüber hinaus liegt die Verantwortung nun ausdrücklich bei den Leitern der Internen Revision, die Einhaltung der Standards im Rahmen externer Qualitätsbewertungen nachweisen zu können.
Die Cyber-Sicherheit bleibt auch 2026 die wichtigste Risikopriorität für die Interne Revision, gefolgt von geopolitischen Unsicherheiten, wie der IIA-Bericht „Risk in Focus 2026“ zeigt. Zu den am schnellsten wachsenden Risiken zählen der Klimawandel sowie die digitale Disruption, einschließlich künstlicher Intelligenz (KI). Prüfungspläne sollten zudem berücksichtigen, dass inzwischen 32 % der LDA für das Enterprise Risk Management (ERM) verantwortlich sind. Dadurch wächst der Bedarf, das Audit Universe eng mit dem ERM-Risikoregister abzustimmen.
Interne Revisoren erfassen in der Regel Prüfungsnachweise aus vier Kategorien: dokumentarische Nachweise (Richtlinien, Verträge, Rechnungen, Genehmigungen); System- und Datennachweise (Datenbankauszüge, Protokolldateien, ERP-Transaktionsdatenbestände); Beobachtungsnachweise (Walkthroughs, Demonstrationen von Prozessabläufen); aussagebasierte Nachweise (Interviewnotizen, Managementerklärungen). Damit Prüfungsnachweise belastbar sind, müssen sie ausreichend, verlässlich, relevant und zweckdienlich sein. Diese Anforderungen sind in den Leistungsvorgaben des IIA zur Prüfungsdokumentation verankert.
Eine Revisionscharta sollte mindestens folgende Inhalte definieren: Zweck und Auftrag der Internen Revision, Befugnisse und Verantwortlichkeiten der Funktion, Prüfungsumfang und Zuständigkeitsbereich, organisatorische Einbindung der Revision, Berichtswege (funktional an den Prüfungsausschuss, administrativ an das Management), Anforderungen an Unabhängigkeit und Objektivität, Zugang zu Unterlagen und Mitarbeitern sowie die Verpflichtung zur Einhaltung der IIA-Standards. Nach den ab 2025 geltenden Global Internal Audit Standards muss die Revisionscharta vom Aufsichtsorgan genehmigt und mindestens einmal jährlich überprüft werden. Zudem ist sie in der Regel das erste Dokument, das im Rahmen einer externen Qualitätsbeurteilung angefordert wird.
Generative KI (GenAI) sollte aus Sicht der Internen Revision auf zwei Ebenen betrachtet werden: als prüfungsrelevantes Risikofeld (Modellrisiken, Datenabfluss, Bias, externe KI-Anbieter und Schatten-KI) sowie als Produktivitätshebel innerhalb der Revisionsfunktion (Erstellung von Arbeitspapieren, Kontrolltests und Anomalieerkennung). Orientieren Sie sich bei der Bewertung der Organisation an der Norm ISO/IEC 42001:2023, dem Standard für KI-Managementsysteme, und richten Sie Cyber-Sicherheitsprüfungen am NIST Cybersecurity Framework (CSF) 2.0 aus, das im Februar 2024 veröffentlicht wurde. Darüber hinaus sollten Kontrollen mit menschlicher Aufsicht („Human-in-the-Loop“) dokumentiert werden, bevor GenAI für die Bewertung von Prüfungsnachweisen oder die Erstellung von Prüfungsberichten eingesetzt wird.
Scott Madenburg, CIA, CISA, CRMA, is the founder of ARCHybrid, where he serves as a market advisor, consultant, and trainer, guiding organizations and professionals in transforming their audit, risk, and compliance functions to enhance efficiency, strengthen controls, and address emerging threats. Connect with Scott on LinkedIn.

