

Internal Audit
AuditBoard ist jetzt Optro. Neuer Name, erweiterte Mission. Mehr von unserem CEO (auf Englisch)
March 31, 2026 • 36 min read
Cannon Nikzad
Das Wichtigste auf einen Blick: Interne Kontrollen der Finanzberichterstattung (IKDF) sind ein Prozess, der die hinreichende Sicherheit bezüglich der Richtigkeit und Vollständigkeit der Finanzberichterstattung und GAAP-konformen Jahresabschlüsse sicherstellen soll. Zu den Herausforderungen für die Verantwortlichen gehören unter anderem die Erweiterung des Prüfungsumfangs 2026 um Umwelt- und Cyber-Sicherheits-Angaben, der Prozentsatz der mangelhaften IKDF (39 % laut PCAOB) und die SOX-Kosten, die sich im Durchschnitt auf 2,3 Millionen US-Dollar belaufen. Das ASTM-Framework aus dem Jahr 2013 bildet weiterhin die Grundlage und wurde 2026 um GenAI-Empfehlungen ergänzt.
Interne Kontrollen der Finanzberichterstattung (IKDF) sind ein Prozess, der die hinreichende Sicherheit bezüglich der Richtigkeit und Vollständigkeit der Finanzberichterstattung und der Vorbereitung von GAAP-konformen (Generally Accepted Accounting Principles) Jahresabschlüssen sicherstellen soll. Er umfasst Entitäts- und Prozesskontrollen sowie allgemeine Kontrollen der Informationstechnologie (AKI) – diese sind auf bestimmte Vorgaben zum Jahresabschluss ausgerichtet und werden auf das Risiko wesentlicher Falschdarstellungen überprüft. Laut dem PCAOB-Bericht „Staff Update 2024“ lag der Prozentsatz der mangelhaften IKDF bei 39 %. Das zeigt, dass selbst erfahrene Berichterstatter Design und betriebliche Effizienz regelmäßig prüfen müssen.
Im Vereinigten Königreich wird erwogen, interne Kontrollen der Finanzberichterstattung ähnlich dem SOX gesetzlich vorzuschreiben. Dadurch gewinnen die IKDF – und die damit verbundenen Möglichkeiten zur Unterstützung der Vorbereitung und Integrität von Finanzberichten – wieder stärker an Bedeutung. Eine Verankerung der IKDF im britischen Recht würde die Einführung neuer Standards für die Berichterstattung nach sich ziehen und eventuell auch neue oder andere internationale Investoren anziehen.
Die Bedeutung der IKDF hat mit dem Sarbanes-Oxley Act (SOX) aus dem Jahr 2002 stark zugenommen. Dieses US-Gesetz hat die Finanzberichterstattung börsennotierter Unternehmen grundlegend verändert, da es die jährliche Beurteilung der internen Kontrollen für die Finanzberichterstattung durch die Unternehmensführung vorschreibt. SOX Section 404 gibt vor, dass unabhängige Wirtschaftsprüfer die IKDF-Beurteilung der Unternehmensführung überprüfen und eine eigene Beurteilung abgeben müssen. Diese externen Wirtschaftsprüfungsgesellschaften werden ebenfalls kontrolliert und überprüft. Dafür ist die Aufsichtsbehörde für Wirtschaftsprüfungsgesellschaften (Public Company Accounting Oversight Board, PCAOB) zuständig.
Effektive IKDF tragen entscheidend zur Richtigkeit und Vollständigkeit von Jahresabschlüssen bei und geben Investoren und Kapitalmärkten einen Überblick über die tatsächliche Unternehmensleistung im jeweiligen Finanzjahr. Sie dienen nicht nur der Compliance, sondern stärken auch die strategische Entscheidungsfindung, die betriebliche Effizienz und das Vertrauen der Stakeholder.
Die IKDF sind ein Prozess aus verschiedenen Richtlinien und Verfahren, die hinreichend sicherstellen sollen, dass die Jahresabschlüsse und die Daten, auf denen sie beruhen, nicht manipuliert wurden, das Betrugsrisiko minimiert wird und die Finanzberichterstattung richtig und vollständig ist. IKDF sind in den USA inzwischen häufig Teil der integrierten Revisionen, die sowohl Prüfungen der Jahresabschlüsse als auch Prüfungen der internen Kontrollen der Finanzberichterstattung umfassen. Ein effektives IKDF-Programm verringert die Wahrscheinlichkeit von Fehlern in Jahresabschlüssen und verbessert die Qualität der Revisionen.
IKDF werden auch manchmal als ICFR oder ICOFR bezeichnet, aber alle Akronyme beziehen sich auf dasselbe Konzept.
KPMG definiert sieben Säulen, die für ein effektives IKDF-Programm notwendig sind und das Konzept und den Einsatz in der Praxis beschreiben:
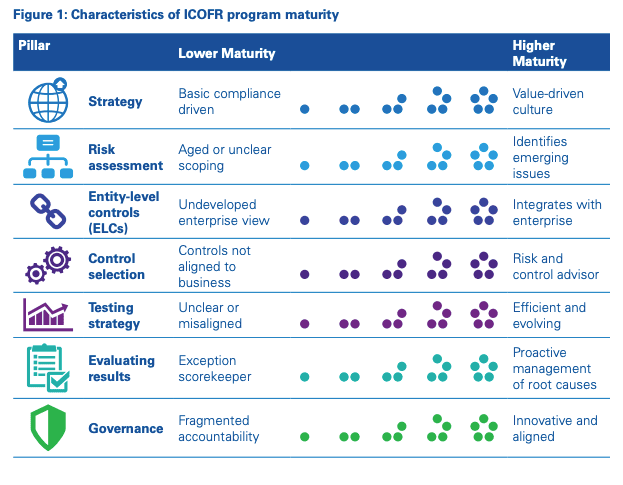
Quelle: KPMG, „Internal Controls Over Financial Reporting“
Jedem IKDF-Programm liegt eine Strategie zugrunde – ein Plan zur Behebung von Risiken für Jahresabschlüsse und Daten sowie zur Verringerung der Wahrscheinlichkeit signifikanter Feststellungen, wesentlicher Feststellungenoder wesentlicher Falschdarstellungen in den Berichten. Bei der Entwicklung einer solchen Strategie sollten die IKDF-Aktivitäten an den allgemeinen Unternehmenszielen ausgerichtet werden. Die Strategie sollte flexibel genug sein, um an neue Bedingungen angepasst werden zu können, und es sollte Feedback von diversen Stakeholdern aus dem Unternehmen berücksichtigt werden. In ausgereiften IKDF-Programmen ist die Strategie auf die Unternehmenskultur und -werte ausgerichtet.
Durch Finanzberichterstattungs- und Betrugsrisiken drohen Unternehmen erhebliche Schäden. Daher sollten Risiken für Jahresabschlüsse ebenso strikt überprüft werden wie andere Risikokategorien.
Es empfiehlt sich, den Risikomanagement-Zyklus zu befolgen: Identifizierung, Analyse und Priorisierung, Behebung und Eindämmung sowie Überwachung und Überprüfung. Bei einem risikobasierten Top-down-Ansatz – wie im KPMG-Handbuch „ICFR Handbook 2023“ und im PCAOB-Standard AS 2201 beschrieben – werden die Konten und Angaben priorisiert, bei denen wesentliche Falschdarstellungen am wahrscheinlichsten sind, statt alle Kontrollen auf die gleiche Weise zu überprüfen. Risikobewertungen sollten mindestens einmal im Jahr durchgeführt werden und es bietet sich an, gleichzeitig auch das IKDF-Programm zu überprüfen. Mit einem ausgereiften Programm können Unternehmen auch neue und zukünftige Bedrohungen identifizieren.
Entitätskontrollen sind zwar eventuell nicht präzise genug, um feinkörnige Risiken zu beheben, aber sie können einen Beitrag zur Definition der Kontrollumgebung, Durchführung von Risikobewertungen, Überwachung anderer Kontrollen und zum richtigen Umgang mit Änderungen auf Entitätsebene leisten. Auch wenn sie keinen direkten Einfluss auf die Risiken für Jahresabschlüsse haben, fördern sie doch eine Umgebung und Kultur, die das Bewusstsein für Risiken schärfen und Richtigkeit und Integrität in der Finanzberichterstattung verbessern. Im Laufe der Zeit tragen Entitätskontrollen, die unternehmensweit durchgesetzt werden, zum Erreichen der Unternehmensziele bei.
Die Schlüsselkontrollen eines IKDF-Programms müssen regelmäßig überprüft werden, um zu ermitteln, ob einige redundant oder unzureichend sind oder ob bestimmte Kontrollen fehlen. Disruptive Ereignisse – Störungen in Lieferketten, Änderungen der gesetzlichen Vorgaben oder Fusionen und Akquisitionen – können die Risikolage abrupt verändern. Unternehmen müssen darauf vorbereitet sein, ihre Kontrollstrategie entsprechend anzupassen. Dazu müssen jedoch die Risiken und implementierten Kontrollen bekannt sein.
Mit zunehmender Reife können Unternehmen ihre Kontrollen auf ihre Ziele ausrichten und das Risikobewusstsein ihrer Teams stärken. Die gleichen Prinzipien gelten auch für die internen Kontrollen der Finanzberichterstattung: Teams müssen die implementierten Kontrollen regelmäßig überprüfen, um festzustellen, ob sie die identifizierten Risiken weiterhin effektiv beheben können.
Die fünf gängigsten Arten interner Kontrollen. Die Kontrollen werden in der Regel in fünf Kategorien unterteilt, die jeweils eine bestimmte Rolle für die IKDF spielen:
Ein sorgfältig konzipiertes IKDF-Programm umfasst eine gute Kombination dieser Kontrollen mit Schwerpunkt auf Vorbeugung und Erkennung auf Prozessebene.
Die Rolle der allgemeinen Kontrollen der Informationstechnologie (AKI). AKI sind grundlegende IT-Kontrollen, die dafür sorgen, dass die Systeme für die Finanzberichterstattung zuverlässig funktionieren. Sie decken vier Bereiche ab: logischen Zugriff (Bereitstellung, privilegierten Zugriff, ERP-Aufgabentrennung), Änderungsmanagement (Programmänderungen und -konfiguration), Computerprozesse (Backups, Job-Scheduling, Vorfallsmanagement) und Datensicherheit. Wirtschaftsprüfer überprüfen die AKI zuerst, denn wenn dort Fehler auftreten, ist auch die Zuverlässigkeit der automatisierten Kontrollen und der von den Systemen generierten Berichte nicht gewährleistet. Dies ist eine der häufigsten Ursachen für mangelhafte IKDF, die laut PCAOB bei 39 % liegen.
Ein gutes IKDF-Programm muss eine effektive Teststrategie umfassen – andernfalls lässt sich die Leistung des Programms und seiner Kontrollen nicht beurteilen. IKDF-Tests sollten immer – unabhängig davon, ob sie von internen Revisoren oder externen Wirtschaftsprüfern durchgeführt werden – risikobasiert sein und sowohl das Design als auch die Effektivität der Kontrollen überprüfen. Die Prüfer müssen nach den Tests mit hinreichender Sicherheit davon überzeugt sein, dass die Kontrollen ordnungsgemäß funktionieren. Die Tests können aus Befragungen, Untersuchungen von Nachweisen, Beobachtungen der Ausführung der Kontrollen und Wiederholungen früherer Tests bestehen.
Durch die Vorbereitung der Revision lassen sich die Kosten und die Anzahl der Feststellungen reduzieren. Führen Sie vor dem Termin mit den externen Wirtschaftsprüfern eigene Tests durch, verwalten Sie ein zentrales Nachweis-Repository, das mit der Kontrollmatrix verknüpft ist, testen Sie die AKI vorab (die häufigste Ursache für unerwünschte Überraschungen am Ende des Risikomanagement-Zyklus) und sprechen Sie die Sample-Auswahl ab, damit die internen Revisionen auch von externen Prüfern gemäß PCAOB-Standard AS 2605 anerkannt werden können. Die Wirtschaftsprüfungsberichte mit einer Zusammenfassung der Testergebnisse und die Empfehlungen sollten auch dem Prüfungsausschuss und gegebenenfalls anderen Stakeholdern bereitgestellt werden. Auch ausgereifte Testfunktionen werden weiterhin an die Veränderungen der IKDF-Landschaft angepasst.
Die Reaktion der Unternehmen auf den Wirtschaftsprüfungsbericht ist ebenso wichtig wie die Vorbereitung auf eine Revision. Unternehmen, die ihre IKDF-Programme nicht optimieren und die Ursachen für die Mängel nicht beheben, werden in Zukunft eventuell auf weitere Probleme stoßen und anfällig für wesentliche Falschdarstellungen oder wesentliche Feststellungen, die kostspielig und schwer zu beheben sind.
Die SEC-Entscheidung zu Primoris hat deutlich gemacht, dass bei der Ermittlung des Schweregrads die Auswirkungen der potenziellen Falschdarstellungen und offengelegten Transaktionsvolumen evaluiert werden müssen – nicht nur die tatsächlich aufgedeckten Fehler. Unternehmen, die die Ergebnisse der Wirtschaftsprüfungsberichte und Risikobewertungen auswerten und dann die Lücken schließen und die Fehler beheben, werden im Laufe der Zeit einen Rückgang der Mängel und Kosten für die Behebung verzeichnen.
Zu einem ausgereiften IKDF-Programm gehören ein guter Führungsstil, ausreichend Ressourcen, klar verteilte Rollen und Zuständigkeiten sowie regelmäßige Schulungen der Beschäftigten, die an den internen Kontrollen der Finanzberichterstattung beteiligt sind. Berichtsstrukturen und Zuständigkeiten für Aufgaben und Initiativen sind klar definiert. Alle Stakeholder verfolgen dieselben Ziele und kommunizieren offen miteinander. Bei ausgereiften IKDF-Programmen sind die Verantwortlichen bestrebt, das Programm zu optimieren und innovative Kontrollen zu verwenden,darunter Automatisierung und die kontinuierliche Überwachung der Kontrollen.
Unternehmen, die eine interne Revision der IKDF durchführen, können mit größerer Gewissheit davon ausgehen, dass ihr Programm ordnungsgemäß funktioniert und dass die Richtigkeit und Integrität der Jahresabschlüsse gewährleistet sind. Ist eine interne Revision strikt genug, kann sie laut PCOAB-Standard AS 2605 auch von unabhängigen Wirtschaftsprüfern anerkannt werden. So lassen sich der Aufwand und die Kosten für externe Revisionen reduzieren. Da die Rechnungslegung GAAP-konform sein muss, sollten auch interne Revisionen der IKDF diese Vorschriften erfüllen.
Der Prüfungsausschuss überwacht die interne Revision und kontrolliert externe Wirtschaftsprüfer, die die integrierte Revision von Jahresabschluss und IKDF durchführen. Prüfungsausschüsse sind unabhängig von der Unternehmensführung und überprüfen deren Aktivitäten in Bezug auf das Finanz- und Risikomanagement.
Teams können in fünf Bereichen Verbesserungen vornehmen, unabhängig von der Reife ihres Programms:
Laut dem IIA-Bericht „North American Pulse of Internal Audit“ 2025 machen IT und Cyber-Sicherheit bei den führenden Abteilungen etwa 17 % des Revisionsplans aus. Das ist ein nützlicher Anhaltspunkt für die Planung von AKI-Investitionen.
KI beeinflusst die IKDF in zwei Bereichen: als Kontrolle (Erkennung von Anomalien in Journaleinträgen, automatisierte Nachweiserhebung, KI-gestützte Prozessschritte) und als kontrolliertes Risiko (neue Governance-Richtlinien für die GenAI-Nutzung bei Jahresabschlüssen). Der ASTM-Leitfaden zu generativer KI von Februar/April 2026 enthält eine Roadmap mit sechs Schritten (Verwalten, Inventarisieren, Bewerten, Entwerfen, Implementieren und Überwachen), die den 17 ASTM-Prinzipien zugeordnet sind. Darin wird ausdrücklich vor einer einmaligen Konfiguration ohne weitere Anpassung gewarnt, da diese für probabilistische Modelle nicht geeignet ist. Vielmehr ist eine kontinuierliche Überwachung und Korrektur der Modellabweichungen und Ausgabequalität erforderlich.
In modernen Programmen wird das ASTM-Framework aus dem Jahr 2013 immer häufiger mit dem COBIT-Framework oder dem ISO 27001-Standard für IT-spezifische Kontrollen und dem „AI Auditing Framework“ des IIA aus dem Jahr 2024 kombiniert, anstatt das grundlegende Modell zu ersetzen.
Beide Vorschriften erweitern die strikten IKDF auf Daten, die bisher nicht zum Jahresabschluss gehörten. Die Die SEC-Vorschrift zu Umweltangaben vom 6. März 2024 besagt, dass große Unternehmen Nachweise zu den Treibhausgasemissionen (Scope 1 und Scope 2) einreichen müssen. Das heißt, die Kontrollen für die Datenerfassung, Berechnung und Berichterstattung müssen von Wirtschaftsprüfern prüfbare Standards erfüllen. Die Vorschrift zur Cyber-Sicherheit (Item 1.05) besagt, dass der Bericht „Form 8-K“ innerhalb von vier Werktagen nach Feststellung der Wesentlichkeit eingereicht werden muss. Dazu ist eine enge Integration der SecOps-Teams, Rechtsabteilung und Kontrollen für die Finanzberichterstattung notwendig – in der Regel mit einem formellen Meldeprozess gemäß SOX Section 302.
Unternehmen in der Pre-IPO-Phase sollten 18 bis 24 Monate vor dem Börsengang mit der Entwicklung SOX-konformer IKDF beginnen. Die Erklärung der Unternehmensführung gemäß SOX Section 404(a) gilt für den ersten Bericht „Form 10-K“ und die Beurteilung der externen Wirtschaftsprüfer gemäß Section 404(b) muss eingereicht werden, wenn das Unternehmen den Status „Emerging Growth Company (EGC)“ überschritten oder die Grenzwerte für „Large Accelerated Filer“ erreicht hat. Deloitte weist in seiner IPO-Roadmap darauf hin, dass Wirtschaftsprüfer sich auch dann einen ausreichenden Überblick über die internen Kontrollen der Finanzberichterstattung verschaffen müssen, wenn Section 404(b) noch nicht gilt – das heißt, unzureichende Kontrollen werden schon lange vor der offiziellen SOX-Erklärung in Prüfberichten erfasst.
ASTM – der Ausschuss der Sponsorenorganisationen der Treadway-Kommission – wird von fünf großen US-amerikanischen Berufsverbänden getragen: American Accounting Association (AAA), American Institute of Certified Public Accountants (AICPA), Financial Executives International (FEI), Institute of Management Accountants (IMA) und Institute of Internal Auditors (IIA). 1992 veröffentlichte der ASTM die erste Version des Standards „Internal Control – Integrated Framework (ICIF)“, der zur Grundlage zahlreicher SOX-Programme für interne Kontrollen in US-amerikanischen börsennotierten Unternehmen wurde.
Das Framework wurde 2013 aktualisiert und neu veröffentlicht. Die fünf Komponenten wurden im sogenannten „ASTM-Würfel“ visuell dargestellt.
Diese Komponenten bilden die Grundlage des ASTM-Frameworks für interne Kontrollen und können von Unternehmen zur Ergänzung der internen Kontrollen der Finanzberichterstattung eingesetzt werden. Der ASTM-Standard aus dem Jahr 2013 ist auch weiterhin gültig. Er wurde um zusätzliche Empfehlungen ergänzt – unter anderem im Jahr 2026 zu GenAI –, die neue Risikobereiche den bestehenden 17 Prinzipien zuordnen.
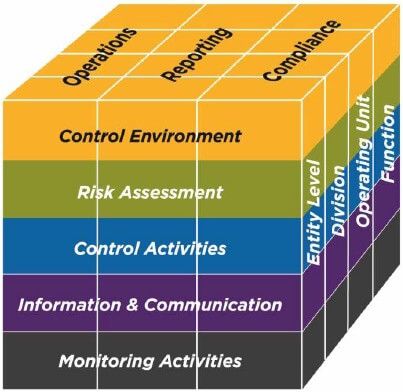
Die Implementierung des ICIF-Standards des ASTM hat verschiedene Vorteile für die Unternehmensführung und den Vorstand, unter anderem:
Auch externen Stakeholdern bietet der ICIF-Standard des ASTM Vorteile:
Die Kontrollumgebung ist die Makroumgebung eines Unternehmens und wird durch die Standards, Prozesse, Normen und Strukturen definiert, die die Durchsetzung der internen Kontrollen im gesamten Unternehmen ermöglichen. Dazu gehören Führungsstil, Unternehmenswerte, Organisationsstrukturen und Prozesse für die Einstellung und Bindung von Mitarbeitern. Die Kontrollumgebung hat einen erheblichen Einfluss auf den Erfolg der Implementierung und Nutzung der internen Kontrollen. Laut dem ICIF-Standard des ASTM gelten für die Kontrollumgebung folgende Vorgaben:
Eine regelmäßige Risikobewertung ist eine weitere Komponente des ICIF-Standards des ASTM. Risikobewertungen – einschließlich Identifizierung, Analyse, Behebung und Überwachung – helfen Unternehmen, Risiken systematisch zu priorisieren und zu beheben sowie zu beweisen, dass die Kontrollprozesse, die zu behebenden Risiken und die potenziell betroffenen Unternehmensziele aufeinander abgestimmt sind.
Im Rahmen der Risikobewertung ist das Unternehmen für Folgendes verantwortlich:
Die Kontrollaktivitäten, die Unternehmen zur Minimierung der Risiken für die Unternehmensziele durchführen müssen, sind in den Richtlinien und Verfahren detailliert dargelegt. Kontrollaktivitäten werden auf jeder Ebene und von nahezu jeder Person im Unternehmen ausgeführt und mit jeder Kontrolle sind verschiedene Attribute, Merkmale und Technologien verknüpft. Damit die internen Kontrollen der Finanzberichterstattung effektiv sind, müssen die richtigen Kontrollen ausgewählt und die Risiken auf ein akzeptables Maß reduziert werden. Im ASTM-Framework sind drei Vorgaben für Kontrollaktivitäten definiert, die Unternehmen erfüllen müssen:
Eine klare Kommunikation kann entscheidend zum Erfolg eines Projekts oder einer Initiative beitragen. Sorgfältig definierte Kommunikationswege und ein regelmäßiger Austausch von Informationen helfen Unternehmen, erkannte Risiken so schnell wie möglich zu beheben. Im ICIF-Standard des ASTM sind dazu drei Aktivitäten angegeben:
Die fünfte Komponente des ICIF-Standards des ASTM betrifft die kontinuierliche Überwachung und Bewertung der IKDF eines Unternehmens. Wenn die Leistung der IKDF regelmäßig überprüft wird, können Teams Lücken und Verbesserungspotenzial aufdecken und entsprechend reagieren, damit Mängel in den Kontrollen nicht unbemerkt bleiben. Für diese Komponente müssen Unternehmen die folgenden Anforderungen erfüllen:
IKDF sind für börsennotierte Unternehmen nicht optional. In den USA müssen Unternehmen gemäß SOX interne Kontrollen der Finanzberichterstattung implementieren und auch andere Länder wie das Vereinigte Königreich ziehen die Einführung ähnlicher Vorschriften in Betracht. Da die SEC immer größeren Wert auf den Schutz vor Betrug legt und Investoren sich bei Finanzierungsentscheidungen auf korrekte Jahresabschlüsse verlassen, wird auch der Schutz der Finanzdaten und -berichte vor Manipulation und Fehlern immer wichtiger. Werden diese Anforderungen nicht erfüllt, drohen nicht nur Bußgelder und Bilanzberichtigungen, sondern auch die Schädigung von Markenimage und Ruf. Die Compliance-Anforderungen sind in den letzten 20 Jahren ebenfalls deutlich gestiegen, da die IKDF unter anderem um HIPAA, DSGVO, SOC 2 und Umwelt- und Cyber-Sicherheits-Angaben ergänzt wurden. Laut der SOX-Umfrage 2025 von KPMG kostet ein SOX-Programm inzwischen im Durchschnitt 2,3 Millionen US-Dollar.
Technologielösungen, die die Verwaltungskosten für Kontrollen, Risiken und Compliance reduzieren, bieten integrierte Tools und Workflows für die Zusammenarbeit, Nachverfolgung von Fehlerbehebungen, KI-gestützte Tests der Kontrollen, Erkennung von Anomalien in Journaleinträgen und Dashboards für Stakeholder. Informieren Sie sich daher über die Lösung für das Kontrollmanagement von Optro.
Bei einem risikobasierten Top-down-Ansatz werden die Ziele der Finanzberichterstattung definiert, die wichtigsten Konten und Angaben identifiziert, das Risiko wesentlicher Falschdarstellungen in Erklärungen ermittelt und dann angemessene Kontrollen (für Entitäten, Prozesse und AKI) für diese Risiken entwickelt. Diese Methode wird sowohl im KPMG-Handbuch „ICFR Handbook 2023“ als auch im PCAOB-Standard AS 2201 beschrieben und priorisiert die Konten und Angaben, bei denen wesentliche Falschdarstellungen am wahrscheinlichsten sind, statt alle Kontrollen auf die gleiche Weise zu überprüfen.
Zu den größten Herausforderungen gehören die Erweiterung um neue Bereiche (SEC-Erklärung zu Umweltangaben und der Bericht „Form 8-K“ zur Cyber-Sicherheit), steigende Compliance-Kosten – laut SOX-Umfrage von KPMG belaufen sich die durchschnittlichen SOX-Kosten auf 2,3 Millionen US-Dollar – und die steigende Belastung der Verantwortlichen für die Kontrollen, da 58 % der befragten Verantwortlichen angaben, dass durch Nachfragen zur Revision der SOX-Aufwand gestiegen ist. Außerdem müssen potenzielle Mängel evaluiert werden. Die SEC-Entscheidung zu Primoris hat deutlich gemacht, dass Unternehmen die Auswirkungen der potenziellen Falschdarstellungen auswerten müssen, nicht nur die der tatsächlich aufgedeckten Fehler.
Verbesserungen sind vor allem in fünf Bereichen möglich: Jährliche Anpassung des risikoorientierten Prüfungsumfangs; Behebung der Ursachen der Mängel, nicht der Symptome; Stärkung der AKI, da sie den automatisierten Kontrollen für die Finanzberichterstattung zugrunde liegen; Automatisierung aufwendiger manueller Kontrollen durch die kontinuierliche Überwachung der Kontrollen und Schulungen für die Verantwortlichen. Laut dem IIA-Bericht „Pulse of Internal Audit 2025“ machen die Bereiche IT und Cyber-Sicherheit in führenden Abteilungen etwa 17 % des Revisionsplans aus. Das ist ein nützlicher Anhaltspunkt für die Planung von AKI-Investitionen.
AKI sind grundlegende IT-Kontrollen, die dafür sorgen, dass die Systeme für die Finanzberichterstattung zuverlässig funktionieren. Sie decken den logischen Zugriff, das Änderungsmanagement, Computerprozesse und die Datensicherheit ab. Wirtschaftsprüfer überprüfen die AKI zuerst, denn wenn dort Fehler auftreten, ist auch die Zuverlässigkeit der automatisierten Kontrollen und der von den Systemen generierten Berichte nicht gewährleistet. Die ist eine typische Ursache für mangelhafte IKDF, die 2024 laut PCAOB bei 39 % lagen.
KI beeinflusst die IKDF in zwei Bereichen: als Kontrolle (Erkennung von Anomalien, automatisierte Nachweiserhebung, KI-gestützte Prozessschritte) und als kontrolliertes Risiko (GenAI-Nutzung bei Jahresabschlüssen). Der ASTM-Leitfaden zu generativer KI aus dem Jahr 2026 enthält eine Roadmap mit sechs Schritten (Verwalten, Inventarisieren, Bewerten, Entwerfen, Implementieren und Überwachen), die den 17 ASTM-Prinzipien zugeordnet sind. Darin wird vor einer einmaligen Konfiguration ohne weitere Anpassung gewarnt, da diese für probabilistische Modelle nicht geeignet ist. Vielmehr ist eine kontinuierliche Überwachung und Korrektur der Abweichungen und Ausgabequalität erforderlich.
Ein Mangel bedeutet, dass das Design oder die Funktion einer Kontrolle Falschdarstellungen nicht zeitnah erkennen oder verhindern kann. Eine signifikante Feststellung ist weniger gravierend als eine wesentliche Feststellung, muss aber dennoch von den Governance-Verantwortlichen behoben werden. Bei einer wesentlichen Feststellung besteht das Risiko, dass eine wesentliche Falschdarstellung nicht erkannt oder verhindert wird. Die SEC-Entscheidung zu Primoris hat deutlich gemacht, dass bei der Ermittlung des Schweregrads die Auswirkungen der potenziellen Falschdarstellungen und offengelegten Transaktionsvolumen evaluiert werden – nicht nur die tatsächlich aufgedeckten Fehler.
Die Kontrollen werden in der Regel in fünf Kategorien unterteilt: vorbeugend (Vermeidung von Fehlern, bevor sie auftreten können), erkennend (nachträgliche Identifizierung von Fehlern), korrigierend (Behebung identifizierter Fehler), lenkend (Beeinflussung des Verhaltens mithilfe von Richtlinien) und ausgleichend (Ersatz für eine Schlüsselkontrolle, die nicht implementiert werden kann). Ein sorgfältig konzipiertes IKDF-Programm umfasst eine gute Kombination aus Kontrollen mit Schwerpunkt auf die Vorbeugung und Erkennung auf Prozessebene, die mit bestimmten Erklärungen zum Jahresabschluss verbunden sind.
Cannon Nikzad, CPA, is an Account Executive at Optro. Prior to joining Optro, Cannon spent 10 years at EY, serving in their Los Angeles and London offices where he led audit teams conducting integrated audits of U.S. public companies. Connect with Cannon on LinkedIn.

