GRC
AuditBoard ist jetzt Optro. Neuer Name, erweiterte Mission. Mehr von unserem CEO (auf Englisch)
June 10, 2026 • 9 min read
Claire Feeney
Die meisten Unternehmen verfügen über einen Business Continuity Plan (BCP). Weitaus weniger haben einen Plan, der tatsächlich funktioniert, wenn es darauf ankommt.
Wir haben mehr als 500 Führungskräfte aus den Bereichen Audit, Risiko, Compliance, Business Continuity Management (BCM) und IT in Deutschland, Großbritannien, Nordamerika und den Vereinigten Arabischen Emiraten befragt. Die Ergebnisse, die wir in unserem Bericht „When business continuity fails“veröffentlicht haben, deuten immer wieder auf dasselbe Problem hin: Fragmentierung.
In der Regel werden BCM-Programme isoliert aufgebaut, ohne Anbindung an Risikobewertungen, Audit-Feststellungen, Compliance-Daten und Informationen von Drittparteien, auf die sie im Falle einer Störung angewiesen sind. Wenn dann tatsächlich ein Vorfall eintritt, gibt es zwar einen Plan, doch die Informationen, die für dessen Umsetzung erforderlich sind, fließen darin nicht ein.
Das ist ein strukturelles Problem, das eine strukturelle Lösung erfordert.
Heute hat Optro seine BAR-Lösung vorgestellt, die direkt in dieselbe Plattform integriert ist, die Unternehmen bereits für GRC nutzen – nicht als nachträglich hinzugefügtes Einzelmodul, sondern als vernetzter Bestandteil derselben Umgebung, in der bereits Risiko-, Audit-, Compliance- und Drittparteien-Daten zusammenlaufen. In diesem Beitrag erfahren Sie, wo Führungskräfte in ihren BAR-Programmen Defizite sehen und wie die Grundlage für eine stärkere organisatorische Resilienz geschaffen werden kann.
Die meisten Verantwortlichen für Business Continuity (92 %) sind zuversichtlich, dass ihr Unternehmen die festgelegten Wiederherstellungsziele erreichen kann. Wozu die Unternehmen aber tatsächlich in der Lage sind, steht auf einem anderen Blatt.
Weniger als vier von zehn Unternehmen konnten während ihrer schwerwiegendsten Störung ihre Recovery Time Objective (RTO) einhalten. 54 % überschritten das definierte Wiederherstellungszeitfenster.
Die Kluft zwischen Zuversicht und tatsächlicher Krisenfähigkeit ist kein Ressourcenproblem, sondern ein Messproblem. Unternehmen erfassen eher Indikatoren für die Vorbereitung, wie dokumentierte Pläne, Governance-Frameworks und selbst eingeschätzte Reifegrade, als die tatsächlich erprobte operative Leistungsfähigkeit. In der Praxis kann ein Programm zwar alle Dokumentationsanforderungen erfüllen, im Ernstfall aber trotzdem versagen.
Bei jedem einzelnen Datenpunkt zeigt sich eine gemeinsame Ursache: BCM-Programme werden isoliert von den Funktionsbereichen betrieben, auf die sie angewiesen sind.
Die Bereiche Audit, IT, Risikomanagement, Compliance, Drittparteienmanagement und KI-Governance verfolgen jeweils ihre eigenen Prozesse und Prioritäten. Wenn es zu einer Störung kommt, wird die Koordination zwischen diesen Funktionen auf die Probe gestellt. In den meisten Unternehmen arbeiten diese Teams isoliert voneinander.
Von den Unternehmen mit einem unzulänglichen Business Continuity Plan (BCP) geben 31 % an, dass die Prozesse vor dem Vorfall nicht genau zugeordnet worden waren. Weitere 27 % führen Ausfälle bei Drittparteien an, die in ihrer Prozesszuordnung nicht berücksichtigt worden waren.
Das sind die vorhersehbaren Folgen eines isolierten Programmdesigns. Der Bericht geht näher darauf ein, worin sich integrierte Programme von anderen unterscheiden – und die Leistungslücke zwischen vollständig und nur minimal integrierten Business-Continuity-Programmen ist beträchtlich.
Drei von vier Unternehmen verzeichneten in den letzten beiden Jahren mindestens einen Anbietervorfall. In mehr als der Hälfte dieser Fälle entstanden Schäden in Höhe von mindestens einer Million US-Dollar.
Die meisten Unternehmen verfügen über Prozesse zur Überwachung ihrer Anbieter: Dokumentationsprüfungen, regelmäßige Neubewertungen, Onboarding-Prüfungen und vieles mehr. Was fehlt, ist die Validierung der operativen Leistungsfähigkeit. Nur 31 % führen Business-Continuity-Tests gemeinsam mit wichtigen Drittparteien durch. Das bedeutet, dass die meisten Zeitpläne für die Wiederherstellung auf Annahmen über Anbieter basieren, die noch nie unter realistischen Bedingungen getestet wurden.
Der Bericht untersucht, welche Anbieterkategorien das höchste Kontinuitätsrisiko bergen und wo sich die Lücken bei den Stresstests am stärksten konzentrieren.
36 % der Verantwortlichen für Business Continuity gehen davon aus, dass KI-bedingte Störungen bis 2030 schneller eintreten werden, als Menschen darauf reagieren können. KI ist also kein fernes Thema – sie ist bereits in kritische Betriebsabläufe eingebettet, und wenn diese Systeme ausfallen, können die Auswirkungen auf die Geschäftsprozesse schnell und weitreichend sein.
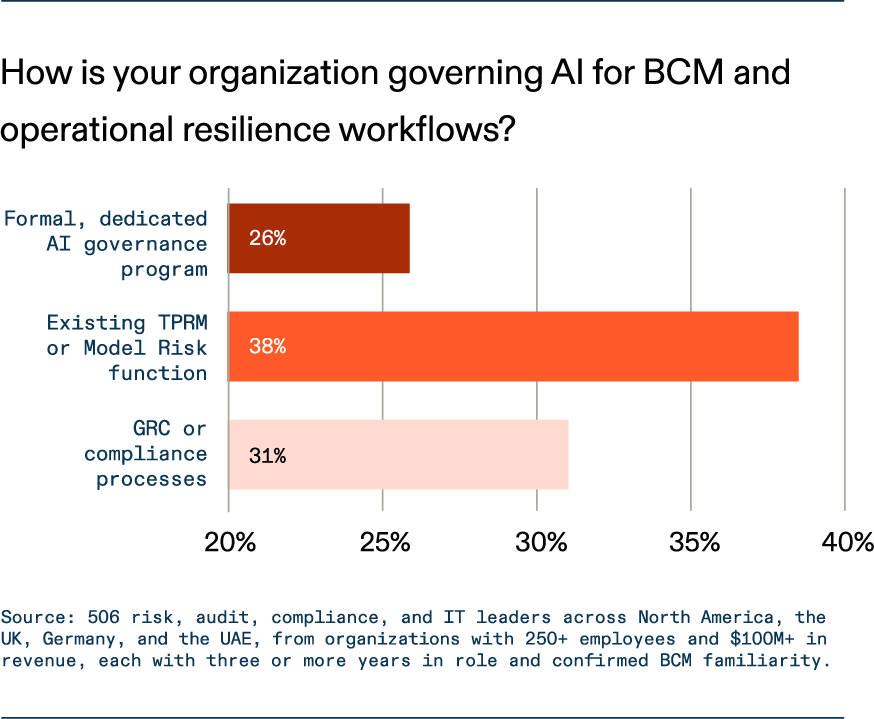
Die Governance hält hier nicht Schritt. Nur 26 % der Unternehmen geben an, über ein formelles KI-Governance-Programm für BCM-Initiativen zu verfügen. Das weltweit am seltensten getestete Störungsszenario betrifft den Ausfall oder das Fehlverhalten agentischer KI. Dicht dahinter folgen die Gefährdung durch Schatten-KI und KI-gestützte Cyber-Angriffe.
Wenn Unternehmen das KI-Risiko nicht in ihre Business-Continuity-Planung einbeziehen, schaffen sie zusätzliche Schwachstellen, ohne diese zu erfassen. Der Bericht zeigt auf, in welchen Regionen und Funktionsbereichen die Lücken bei der KI-Governance am größten sind.
Die oben genannten Probleme (Schatten-KI, Drittparteien-Risiken, Fragmentierung) haben eine gemeinsame Ursache: BCM-Programme, die nicht mit dem übergeordneten Risiko-Ökosystem vernetzt sind. Wenn einfach ein weiteres eigenständiges Tool hinzukommt, wird das strukturelle Problem schlicht reproduziert.
Die BCM-Lösung von Optro ist in die bestehende Plattform integriert, sodass Geschäftsprozesse, Abhängigkeiten, Verantwortliche, Anbieter und Risiken in einer zentralen Ansicht zusammengeführt werden. Die Pläne sind mit den aktuellen Prozessdaten verknüpft, damit die Wiederherstellungsziele auf aktuellen Bewertungen basieren statt auf einer Momentaufnahme aus dem letzten Planungszyklus. Simulationsübungen stehen in direktem Zusammenhang mit den Business-Continuity-Plänen und Lücken werden den Risiko- und Auditteams automatisch angezeigt.
Kate Marechal, Director of Operational Risk and Risk Services bei der Shawbrook Bank:
“„Wir sind davon überzeugt, dass wir mit der BCM-Lösung von Optro die Lücke zwischen Risikomanagement und operativer Reaktionsfähigkeit schließen können.“ ”
Das Ziel ist ein geschlossener Kreislauf, in dem sich die Funktionsbereiche Kontinuität, Risikomanagement und Audit gegenseitig verstärken, anstatt separat zu agieren und nur im Störungsfall zusammenzukommen.
Die Unternehmen, die sich bei Störungen gut behaupten, sind nicht einfach diejenigen, die über die umfangreichste Dokumentation verfügen. Es sind diejenigen mit den am stärksten vernetzten Programmen – mit einem gemeinsamen Überblick, getesteten Annahmen und bereichsübergreifender Koordination, die auch unter Druck funktioniert.
Alle Ergebnisse, einschließlich regionaler Aufschlüsselungen und der Besonderheiten leistungsstarker Programme, finden Sie im Bericht „When business continuity fails“.
Claire Feeney is a Senior Product Marketing Manager at Optro focused on ESG and RiskOversight. In her role, she helps support organizations in transforming their enterprise risk management and sustainability programs. Prior to joining Optro, Claire worked in product marketing at OneTrust, VMware, and Infor. Connect with Claire on LinkedIn.